
生成AIチャットボットを業務に取り入れたい一方で、「顧客情報を入力してもよいのか」「会話や登録資料はどう扱われるのか」と不安を感じる担当者も少なくありません。安全性はサービス名や認証マークだけでは判断できず、自社が扱う情報と利用目的に照らして、提供会社と自社の双方に確認する必要があります。
この記事では、導入前に確認したい情報の範囲、データの取扱い、利用者の権限、ログ、テスト、問題発生時の連絡方法を整理します。チェック項目を埋めること自体を目的にせず、未確認の条件を見つけ、利用範囲や運用ルールを決めるための出発点として活用してください。
最初に、チャットボットで扱う情報と、利用者に提供する機能の範囲を決めます。顧客向けのWeb案内、社内マニュアル検索、問い合わせ対応では、入力される情報も、誤った回答が及ぼす影響も異なります。サービスの機能一覧を見る前に、どの業務で誰が何を入力し、回答を何に使うのかを一枚にまとめましょう。
情報は、公開情報、社内限定情報、個人情報、営業秘密など、自社の既存ルールに沿って分類します。初期運用では、扱う情報を必要最小限にし、入力を許可しない情報や利用者への注意表示も決めます。問い合わせログをテストに使う場合は、氏名・連絡先・注文番号などを含む実データをそのまま使わず、社内ルールに沿った匿名化や架空データで確認してください。
IPAは、未承認の生成AIを業務利用することによる情報漏えいや、生成結果を確かめず利用するリスクを挙げています。そこで、ツールの導入だけでなく、利用を承認する担当、社内の問い合わせ窓口、例外時の判断者を先に決めておくことが重要です。導入準備全体の整理は生成AIチャットボット導入前に確認したい準備も参考にしてください。
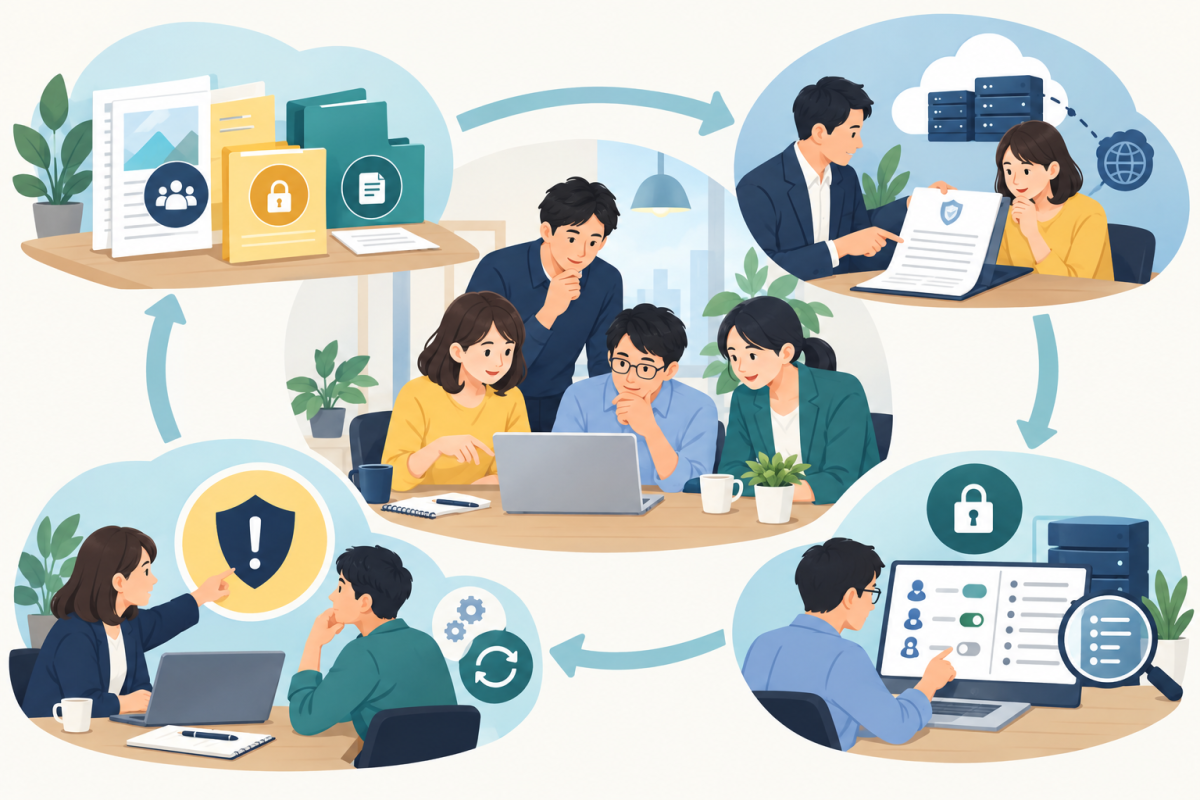
「入力データを学習に使いますか」だけでなく、保存から削除までの流れを質問します。サービスによって、入力内容・会話履歴・登録資料・操作ログの扱い、保存期間、利用目的、保存場所、委託先が異なります。公開ページに情報が見当たらない項目は、推測で補わず、契約書や提供会社への問い合わせで確認しましょう。
個人情報を扱う場合は、個人情報保護委員会の生成AIサービス利用に関する注意喚起と、自社の個人情報保護方針・委託先管理手順を照らし合わせます。委託や第三者提供に当たるかなど、法的な判断が必要なケースは、一般的なチェックリストだけで結論を出さず、社内の法務・個人情報保護担当者へ確認してください。
契約・規約は導入時だけでなく更新時にも確認します。担当者、確認日、参照した規約の該当箇所、未回答の質問を記録しておけば、条件変更や担当交代の際に見直しやすくなります。
管理画面や参照資料を、必要な人だけが扱える状態にします。一般利用者、FAQや学習資料を更新する担当者、アカウント管理者で、必要な操作は異なります。全員に管理者権限を与えるのではなく、役割に応じたアカウント・権限を設定できるか、提供会社に確認します。
社内文書を回答の根拠に使う場合は、チャットボットの利用権限が元資料の閲覧権限を越えないかを確認します。部署ごとに閲覧範囲が異なる資料を一つの知識源へまとめると、意図しない情報共有につながる可能性があります。アクセス範囲の制御が必要な場合は、資料の分け方、利用者グループ、回答対象の境界を検証してから本番運用へ進みましょう。
アカウントの発行・停止、異動や退職時の権限変更、認証方法、管理者操作の記録も運用手順に含めます。多要素認証、シングルサインオン、接続元制限、監査ログなどの機能が必要なら、利用可能か、プランや設定条件があるかをサービスごとに確認してください。備わっていると決めつけず、自社が必要とする条件と実際の提供範囲を照合することが大切です。
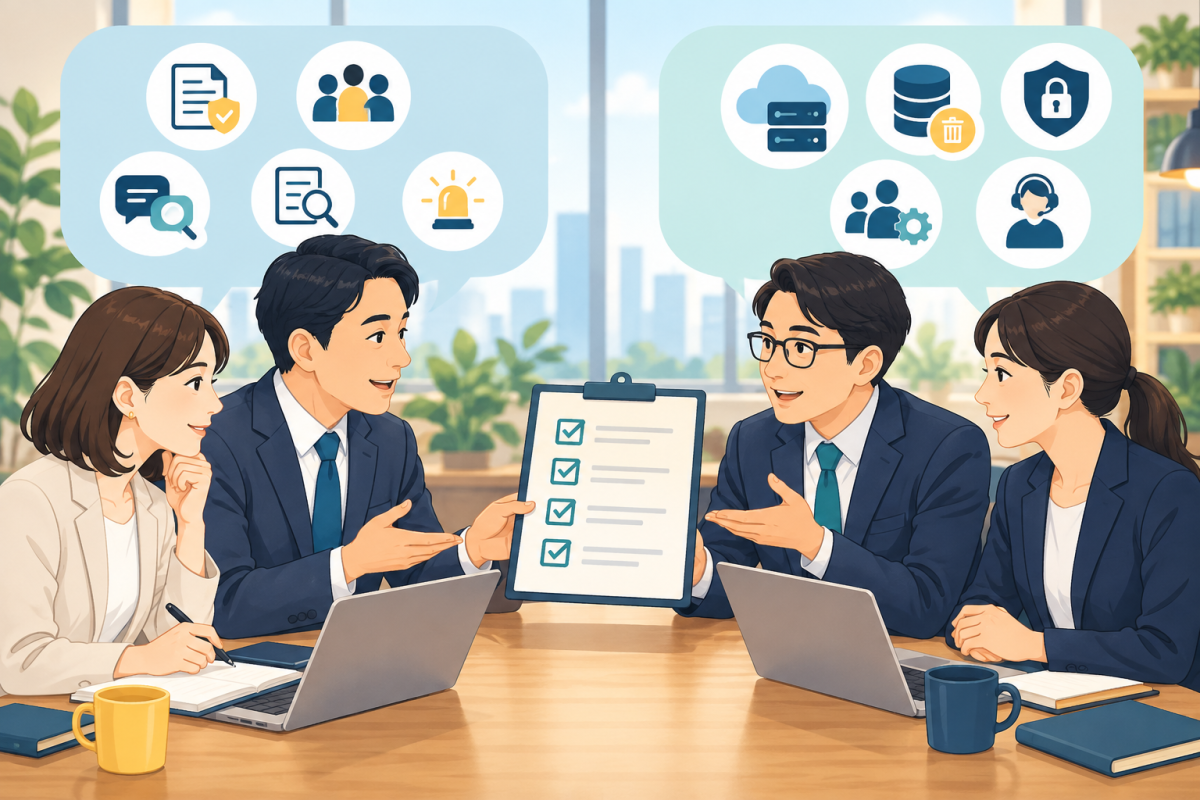
項目ごとに「誰が、どの資料で、いつ確認したか」を残すと、未確認事項を見落としにくくなります。担当者が一人で判断するのではなく、情報システム、法務、個人情報保護、現場運用など、内容に応じて確認先を分けます。
| 確認領域 | 提供会社へ聞くこと | 自社で決めること |
|---|---|---|
| 入力情報 | 保存・学習利用・削除の条件 | 入力禁止情報、匿名化方法 |
| 登録資料 | 保存場所、権限、削除方法 | 登録できる文書、更新担当 |
| アクセス | 権限・認証・管理者機能 | 利用者区分、棚卸し頻度 |
| 会話・操作ログ | 記録項目、保存期間、閲覧者 | 確認担当、目的、保管ルール |
| 問題発生時 | 連絡先、初動、調査・報告 | 社内窓口、停止・周知の判断者 |
質問と回答だけでなく、根拠URLや契約書の該当箇所、担当者、確認日、未回答の条件を記録します。「対応済み」の印だけではなく、必要な設定を実際に行った証拠も残しましょう。回答が口頭だけの場合は、後から条件を確認できるよう、議事録やメールで要点を確認しておくと安心です。
公的な実務資料として、IPAのセキュリティ担当者向け生成AIの手引きでは、組織のガバナンス、ライフサイクル、リスク評価、対策と残存リスクを扱っています。自社の規模や用途に合う観点を選び、必要に応じて詳細資料を確認してください。
想定質問だけでなく、言い換え・対象外・情報を引き出そうとする質問でも確認します。生成AIの回答は、もっともらしくても誤りや不足を含むことがあります。IPAの資料も、生成結果を十分に確認せず使うリスクに注意を促しています。テストでは実在の顧客情報や機密情報を入力せず、架空の例を使ってください。
質問、期待する回答、実際の回答、根拠資料、判定、修正内容、再テスト日を記録します。特に、登録資料の一部を引用する質問と、複数資料を組み合わせる質問の両方で、回答の根拠が追えるかを確認します。重大な誤りが見つかった場合は、原因が資料、権限、設定、質問文、回答のどこにあるかを切り分け、修正後に同じ質問と関連する質問を再テストします。
導入時の確認で終わらせず、サービス条件や社内の使い方が変わったときに再点検します。利用者の追加、登録資料の更新、契約・規約の変更、インシデントの発生は、権限や情報の扱いを見直すきっかけになります。ログを確認するときは、利用目的、閲覧できる担当者、保存期間を社内ルールに合わせてください。
回答ログからは、未回答や根拠の古い質問、想定外の入力、アクセス権の誤りを確認できます。ただし、ログを広く集めれば安全になるわけではありません。必要な項目だけを扱い、記録の閲覧権限と削除時期を決めます。定期点検では、未解決の確認事項、利用者アカウント、資料の更新担当、テスト結果、提供会社の告知を一緒に見直しましょう。
セキュリティチェックリストは、リスクをゼロにする保証書ではありません。情報の重要度、利用範囲、提供条件に合わせて残るリスクを理解し、利用を限定する、条件が整うまで導入を見送るなどの判断につなげる道具です。関連する導入準備は導入前の確認記事、チャットボット選定時の比較軸は比較検討ポイントの記事もあわせてご覧ください。
生成AIチャットボットへ顧客情報を入力してもよいですか?
一律に可否を決めず、入力する情報の種類、サービスの規約・保存・学習利用条件、自社の個人情報・秘密情報のルールを確認してください。判断が難しい場合は、個人情報保護や法務の担当者へ相談し、テストには架空データを使います。
認証を取得しているサービスなら、追加確認は不要ですか?
認証や第三者評価は参考情報の一つですが、自社の用途、契約条件、入力情報、権限、ログ、削除方法に合っているかは別途確認が必要です。対象範囲や有効期限も提供会社に確認しましょう。
導入前にすべてのリスクを洗い出す必要がありますか?
すべてを完全に予測することはできません。まず扱う情報と業務範囲を限定し、影響の大きいリスクから確認します。未回答の項目は未確認として記録し、利用開始の条件や追加確認の期限を決めます。
生成AIチャットボットのセキュリティ確認では、サービスの説明だけで安全性を判断せず、自社の情報と使い方に沿って確認することが大切です。入力情報、保存・学習利用・削除、権限、ログ、回答テスト、問題発生時の連絡方法を、提供会社と自社の両方で確認してください。
チャットボットを選ぶときは、機能だけでなく、自社の確認項目に提供会社がどう答えるかを比較しましょう。chabee®についても、利用する情報の種類や必要な管理条件を整理したうえで、最新の提供条件を公式サイトで確認し、未確認の仕様は問い合わせてから判断してください。
株式会社イズイズ
chabee®編集部
chabee®編集部は、株式会社イズイズが開発・提供する生成AI型チャットボット「chabee®」の情報発信を担う編集チームです。チャットボット活用、Web接客、問い合わせ分析、業務改善に役立つ情報を、開発・運用の知見をもとに発信しています。記事の下書きや画像制作には必要に応じてAIを活用し、公開前に編集担当者が内容・表現・製品情報を確認しています。
SEARCH
CATEGORY
GROUP
よく読まれている記事
KEYWORD